

通信記録ファイル(.pcap)をMacで手軽に解析
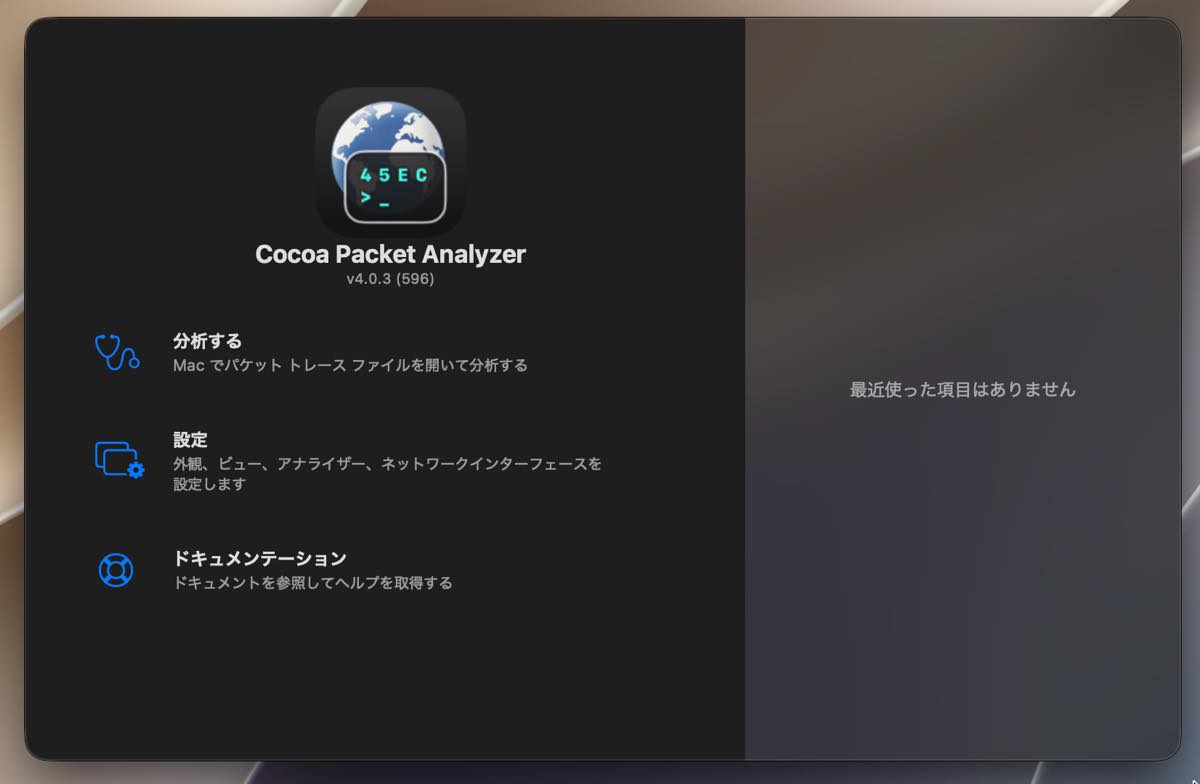
ネットワーク通信を記録したパケットキャプチャファイル(.pcap)を読み込み、その中身を詳しく解析できるプロトコルアナライザ。
ファイルを開くと、含まれるパケットをプロトコルの種類ごとに分解し、一覧リスト、階層ツリー、16進ビュー、絞り込みフィルタの4つの画面に整理して表示します。
特定のTCP通信のやり取りだけを最初から順に追える「Follow TCP Stream」や、複数の条件を組み合わせて目的のパケットを抜き出す表示フィルタも搭載しています。
クイックルックやSpotlightにも対応し、アプリを開かずにファイルの概要を確認できます。
EthernetやTCP/IPからWeb、メールまで幅広いプロトコルに対応しており、ネットワーク障害の原因調査や通信の仕組みの学習に役立ちます。
【変更点】
トレースの App
・tcpdump などで記録した pktapのトレースを開くと、各パケットを送受信したAppがわかります。プロセス、インターフェイス、方向の列を追加しました。
• App ウインドウにはAppごとのパケット数、バイト数、割合を表示します。App をダブルクリックすると、パケットリストをそのApp で絞り込みます。プロトコル統計には Appの棒グラフを、追跡ウインドウには App 名とアイコンを表示します。
•Quick Lookでは主なApp と App列を表示します。種類の異なるインターフェイスを含むトレース、pktap、Linux SLL、Wi-Fi (RadioTap)のトレースも読み込みます。フィルタ
・パケットの詳細のすべてのフィールドを条件にできます(詳細の行のコンテキストメニューからも可能)。大きなトレースでも高速です。
・HTTPのフィルタは復号した HTTPS を読みます。Method、Path、Hostの項目を追加しました。
・フィルタバーは最近の10 件のフィルタを保持し、キャンセルで実行中のフィルタが止まります。ほか