

通信記録ファイル(.pcap)をMacで手軽に解析
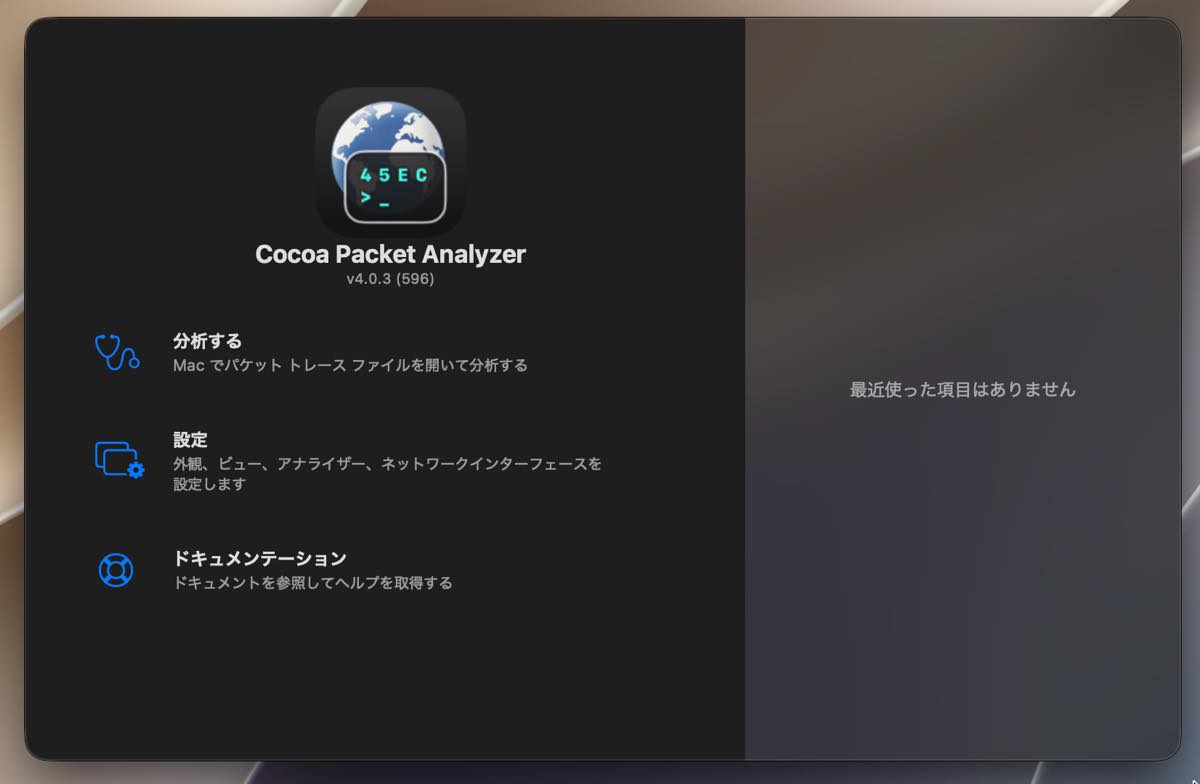
ネットワーク通信を記録したパケットキャプチャファイル(.pcap)を読み込み、その中身を詳しく解析できるプロトコルアナライザ。
ファイルを開くと、含まれるパケットをプロトコルの種類ごとに分解し、一覧リスト、階層ツリー、16進ビュー、絞り込みフィルタの4つの画面に整理して表示します。
特定のTCP通信のやり取りだけを最初から順に追える「Follow TCP Stream」や、複数の条件を組み合わせて目的のパケットを抜き出す表示フィルタも搭載しています。
クイックルックやSpotlightにも対応し、アプリを開かずにファイルの概要を確認できます。
EthernetやTCP/IPからWeb、メールまで幅広いプロトコルに対応しており、ネットワーク障害の原因調査や通信の仕組みの学習に役立ちます。
【変更点】
HAR ファイル
・ブラウザの開発ツールで保存したHAR ファイルを開けるようになりましたーファイル、開く、Finder、または Dockアイコンから。それぞれ専用のウインドウに読み取り専用で開き、各リクエストにファイル内の順で番号が付き、フィルタで絞り込め、リクエストとレスポンスを並べて表示します。本文はデコードされ、GraphQL、フォーム、クエリ文字列、アップロード、トークン、イベントストリームのタブがあります。
・コピー、プリント、CURLとしてコピー、選択したリクエストの新しいHAR ファイルへの書き出し。パケットとTLS
・OCSP とステープルされた証明書ステータスをデコードします。鍵があればTLS 1.3のハンドシェイクを復号して表示し、復号された HTTP は Brotli をデコードします。
・パケット詳細:キーボード操作(→、←、下位をすべて開閉する 【)。ツリーが整理され、コンテナ行がフィールドの内容を繰り返さなくなりました。
・パケットのタイムゾーンがすぐに反映されます。選択メニューは地域ごとに分かれ、「パケット日時」列が加わりました。ほか